 DNS 分流
置顶 使用 AdGuard Home 搭建私有 DoH 服务与 DNS 分流
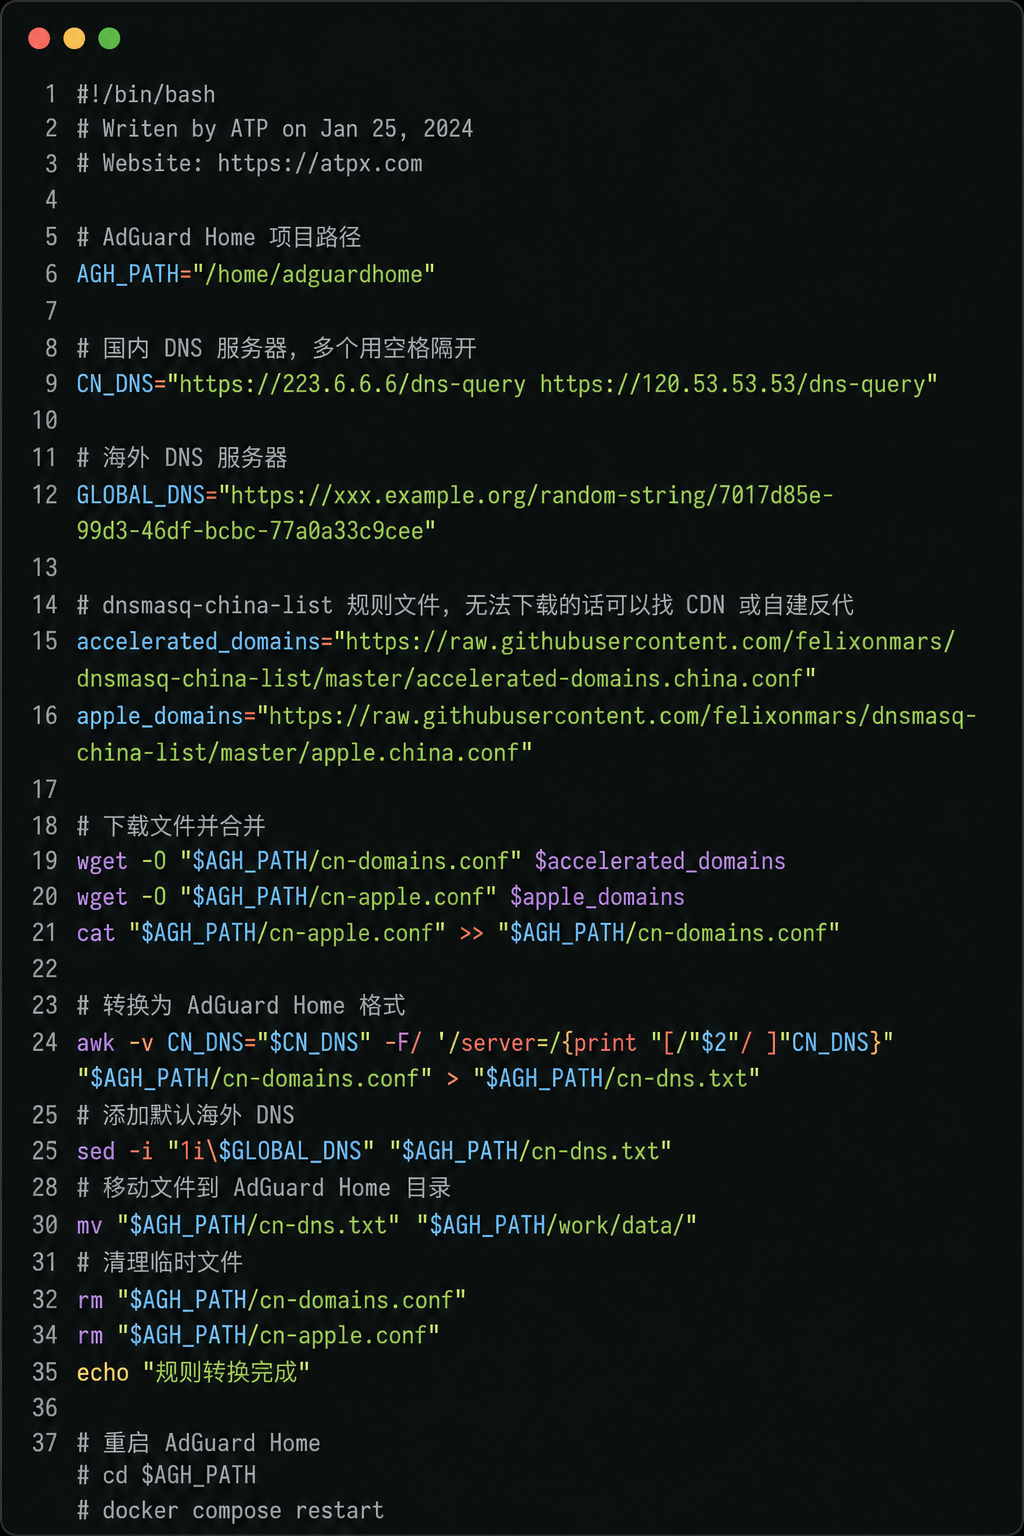
本文介绍如何通过 Docker Compose 部署 AdGuard Home,使用 Nginx 反向代理和 HTTPS 证书搭建私有 DoH 服务,并结合 ClientID、访问限制和 trusted_proxies 提升安全性。同时说明自建 DNS 在代理场景中的作用,以及利用域名规则实现国内外 DNS 分流解析。
标签:Nginx
DNS 分流 本文介绍如何通过 Docker Compose 部署 AdGuard Home,使用 Nginx 反向代理和 HTTPS 证书搭建私有 DoH 服务,并结合 ClientID、访问限制和 trusted_proxies 提升安全性。同时说明自建 DNS 在代理场景中的作用,以及利用域名规则实现国内外 DNS 分流解析。
本文深入介绍了Nginx作为高性能反向代理Web服务器的核心概念与常见应用。首先解释了Nginx的本质与网关作用,阐述了其反向代理、负载均衡、动静分离等核心功能。接着详细讲解了正向代理与反向代理的区别、负载均衡算法、跨域解决方案及限流机制。最后通过常见问题解答,帮助读者全面理解Nginx在实际部署中的配置与应用场景。
Nginx配置单页应用时,History模式需通过try_files和重写处理路由以避免404;Hash模式则直接服务静态文件,无需额外路由配置。两种模式均支持后端API代理。
 Nginx 代理
Nginx是一款高性能Web和反向代理服务器。在CentOS上安装需先安装编译工具和PCRE,然后下载并编译Nginx。配置nginx.conf文件,设置用户和虚拟主机。启动后可通过命令管理服务,并可设置开机自启和开启SSL支持。